RGPD na saúde: que dados do doente tirar antes de usar IA
· Atualizado a · Escrito e mantido por Joaquín Trapero, Nonimo
Pode usar inteligência artificial para escrever um relatório, uma carta de referenciação ou o resumo de uma consulta, mas o doente não deve seguir dentro do texto. Pelas regras do RGPD na saúde, a informação clínica é uma categoria especial e o número de utente conta ele próprio como dado de saúde; e o segredo médico cobre tudo o que o médico sabe por causa da profissão. Colar um relatório completo num assistente generalista é entregá-lo a quem não tem de o conhecer.
Para ajudar, a IA só precisa do quadro clínico e do pedido: que exame, que dúvida, que tom. A identidade do doente não acrescenta nada a nenhuma destas coisas. Este guia mostra, norma a norma e com um exemplo medido, que campos devem sair do texto antes de o colar, e o que continua a ser responsabilidade de quem assina.
Está escrito para o médico de família, para o consultório privado, para a clínica dentária ou de fisioterapia e para o secretariado clínico. Os critérios gerais para escolher uma ferramenta estão no guia sobre como avaliar se uma IA cumpre o RGPD.
RGPD na saúde: o que a lei conta como dado de saúde
O artigo 4.º do RGPD, no ponto 15), define dados relativos à saúde como os dados pessoais relacionados com a saúde física ou mental de uma pessoa, «incluindo a prestação de serviços de saúde», que revelem informações sobre o seu estado. A definição é larga de propósito, e o considerando 35 explica até onde vai.
Lá estão a história clínica, os resultados de análises, a doença, o risco de doença e o tratamento. E está também a informação recolhida durante a inscrição para receber cuidados, seja qual for a fonte: um médico, um hospital, um dispositivo, um teste de diagnóstico.
O número de utente do SNS: o que é e porque não vai para a IA
A frase do considerando 35 que mais interessa a quem trabalha no SNS é esta: conta como dado de saúde «qualquer número, símbolo ou sinal particular atribuído a uma pessoa singular para a identificar de forma inequívoca para fins de cuidados de saúde».
O Regulamento do Registo Nacional de Utentes, na versão de março de 2025, descreve o número nacional de utente como único, nacional e definitivo, identificador de um utente de saúde em qualquer sistema de informação. Não há número provisório, e ninguém tem dois.
São nove algarismos, que a receita em papel também imprime em código de barras. E a Lei n.º 7/2007 põe-no à vista no cartão de cidadão, no artigo 7.º, n.º 1, alínea m), ao lado do NIF e do número da segurança social.
A consequência prática é simples de dizer. Num texto para uma IA, o número de utente é, pela letra do Regulamento, informação de saúde, por muito administrativo que pareça, e sai com o nome.
Proibido, com uma porta estreita para quem trata doentes
O artigo 9.º, n.º 1, proíbe tratar dados relativos à saúde. O n.º 2 abre exceções, e a que sustenta o dia a dia de uma consulta é a da alínea h): diagnóstico médico, prestação de cuidados ou tratamentos de saúde, gestão de serviços de saúde.
O n.º 3 põe a condição. Esses dados só podem ser tratados para aqueles fins «por ou sob a responsabilidade de um profissional sujeito à obrigação de sigilo profissional», ou por outra pessoa igualmente obrigada a confidencialidade. É esta exceção que permite ao médico, ao enfermeiro e ao secretário clínico trabalhar com a informação.
Um fornecedor de IA com quem a clínica não tem contrato não cabe nela, e a pergunta sobre o que acontece a uma conversa depois de enviada tem resposta no caso do ChatGPT, conta a conta.
A lei portuguesa aperta: Lei n.º 58/2019 e Lei n.º 12/2005
O RGPD deixa aos Estados margem para condições próprias nos dados de saúde, no n.º 4 do artigo 9.º, e Portugal usou-a. A lei portuguesa de execução, a Lei n.º 58/2019, abre o seu artigo 29.º assim: nos tratamentos de dados de saúde, o acesso rege-se «pelo princípio da necessidade de conhecer a informação».
O n.º 3 acrescenta que o acesso é feito por via eletrónica, «sendo vedada a sua divulgação ou transmissão posterior». E o n.º 4 enumera quem fica obrigado a sigilo: titulares de órgãos, trabalhadores e prestadores de serviços do responsável, o encarregado designado pela entidade, estudantes, investigadores e todos os profissionais de saúde com acesso a esta informação.
Convém saber um pormenor. Em setembro de 2019, a CNPD decidiu desaplicar várias normas desta lei por as considerar contrárias ao RGPD, na Deliberação 2019/494. O artigo 29.º não está nessa lista, e aplica-se como está escrito.
A informação de saúde é da pessoa
A Lei n.º 12/2005, sobre informação genética pessoal e informação de saúde, é anterior ao RGPD e continua em vigor. O artigo 2.º define a informação de saúde de forma ainda mais larga do que o Regulamento: todo o tipo de informação ligada à saúde, presente ou futura, de uma pessoa viva ou falecida, «e a sua história clínica e familiar».
O artigo 3.º, n.º 1, diz a quem pertence. A informação de saúde é propriedade da pessoa, e as unidades do sistema de saúde são apenas depositárias, sem a poderem usar para outros fins que não a prestação de cuidados, a investigação e os previstos na lei. Quem escreve o relatório guarda-o; não é dono dele.
O acesso aos dados de saúde rege-se pelo princípio da necessidade de conhecer, e fica vedada a sua divulgação ou transmissão posterior.
A informação de saúde é propriedade da pessoa; as unidades de saúde são apenas depositárias.
O caso do Barreiro, e a regra que a CNPD aplicou
O exemplo português mais conhecido de dados de saúde mal guardados não envolve IA nenhuma, mas ensina a regra que aqui interessa. Em 2018, depois de um alerta da Ordem dos Médicos, a CNPD inspecionou o Centro Hospitalar Barreiro Montijo e aplicou-lhe coimas de 400 mil euros.
Segundo a deliberação, citada pela Visão, havia 985 contas ativas com perfil de médico para 296 médicos no quadro, técnicos de serviço social com acessos que deviam ser exclusivos dos médicos, e qualquer médico podia abrir o processo de qualquer doente, fosse qual fosse a especialidade. Uma das infrações punidas foi a violação do princípio da minimização. A coima acabou por ser perdoada em 2021, «devido à pandemia», segundo a Renascença, mas a leitura da CNPD ficou escrita.
O paralelo com um assistente de IA é direto. Se a CNPD censurou um hospital por deixar ver o processo a profissionais da própria casa que não precisavam dele, um texto clínico entregue a um serviço externo, sem necessidade, cai no mesmo princípio com mais força. Se isso já aconteceu, os passos e os prazos estão no guia sobre quando um incidente destes se comunica à CNPD.
Segredo médico e IA: o que diz o Código Deontológico
O RGPD trata de proteção de dados. O segredo médico é outra regra, mais antiga e mais dura, e soma-se à primeira. Está nos artigos 29.º a 38.º do Código Deontológico da Ordem dos Médicos, aprovado pelo Regulamento n.º 707/2016 e alterado em 2020 pelo Regulamento n.º 498/2020, que só mexeu, nesta parte, numa alínea sobre tráfico de órgãos.
O artigo 30.º, n.º 2, estende o segredo a todos os factos que chegaram ao conhecimento do médico no exercício da profissão ou por causa dela. Isso inclui o que o doente contou, o que o médico observou, os resultados dos exames e o que outro profissional lhe comunicou. O n.º 4 mantém-no depois da morte do doente.
A lista de escusas do artigo 32.º é curta: o consentimento do doente, o estritamente necessário para defender a dignidade e os interesses legítimos do médico ou de terceiros, com autorização do bastonário, os nascimentos e óbitos, as doenças de declaração obrigatória e, desde 2020, os crimes ligados à transplantação de órgãos. Nenhuma delas tem a ver com a conveniência de um programa de escrita.
| artigo do Código | o que diz | o que significa ao usar IA |
|---|---|---|
| 30.º, n.os 2 e 4 | o segredo cobre todos os factos conhecidos no exercício da profissão ou por causa dela, e mantém-se depois da morte do doente | o que o doente contou, o que o médico observou e os exames são segredo, também num assistente |
| 31.º | os médicos das unidades de saúde guardam segredo «singular e coletivamente» | o dever é da consulta inteira, não só de quem escreve |
| 32.º | as escusas são poucas: consentimento, defesa com autorização do bastonário, nascimentos e óbitos, doenças de declaração obrigatória | nenhuma é a conveniência de um programa de escrita nem um contrato com um fornecedor |
| 36.º, n.º 4 | as bases de dados médicas não se ligam a outras redes sem as garantias de segurança exigidas | o que identifica o doente é o que se protege primeiro |
| 42.º | nas publicações, não pode ser possível identificar os doentes, salvo autorização escrita | um texto que sai para um terceiro sai sem o doente reconhecível |
| 48.º, n.º 3 | a telemedicina só se admite com o segredo garantido, cifrando nomes e outros identificadores | os identificadores saem do texto antes de ele sair do consultório |
Segredo médico e IA, artigo a artigo: o que o Código Deontológico (Regulamento n.º 707/2016, alterado pelo Regulamento n.º 498/2020) diz e a leitura deste guia para quem usa um assistente. Normas verificadas a 23 de setembro de 2026; não é uma orientação da Ordem.
A regra das publicações é a que mais se aproxima do caso da IA
O Código não fala de assistentes de IA. Tem, no entanto, uma regra que responde quase à letra à pergunta deste guia. O artigo 42.º permite ao médico servir-se do processo clínico para publicações, mas obriga-o a proceder «de modo a que não seja possível a identificação dos doentes», salvo autorização escrita.
É o padrão que qualquer médico já conhece de um caso clínico submetido a uma revista. Um texto que sai do consultório para um terceiro deve sair sem o doente reconhecível. A diferença é que a revista publica, e o assistente guarda; nos dois casos, o texto deixou de estar sob o controlo de quem o escreveu.
Telemedicina e ficheiros informáticos já tinham regra
Há mais duas normas que ajudam a perceber este caso. O artigo 48.º, n.º 3, só admite telemedicina se o sistema garantir o segredo, «nomeadamente através da encriptação de nomes e outros dados identificadores». E o artigo 36.º, n.º 4, impede que as bases de dados médicas estejam ligadas a outras redes sem as garantias de segurança exigidas.
Nenhuma delas foi escrita para um assistente de IA, mas revelam o critério da profissão: o que identifica o doente é o que se protege primeiro. O raciocínio paralelo para outra profissão com segredo, a do advogado, está no guia equivalente sobre o segredo profissional dos advogados.
A responsabilidade penal
Fora da deontologia, revelar sem consentimento um segredo alheio que se conheceu por causa da profissão é crime, no artigo 195.º do Código Penal, com pena que pode chegar a um ano de prisão ou a duzentos e quarenta dias de multa. O mesmo artigo alcança o notário, a par do seu próprio estatuto, como se explica no guia sobre o segredo do cartório.
Um descuido ao colar dificilmente será esse crime, que pede dolo; mas a via disciplinar e a do RGPD ficam abertas. O contabilista certificado tem um dever parecido, e a comparação está feita no texto para os gabinetes de contabilidade.
Quem está obrigado: a consulta inteira, não só o médico
O segredo médico é do médico, mas o dever de sigilo sobre dados de saúde vai mais longe. O artigo 31.º do Código obriga os médicos das unidades de saúde a guardar segredo «singular e coletivamente», e o artigo 29.º, n.º 4, da Lei n.º 58/2019 abrange trabalhadores, prestadores de serviços, estudantes e todos os profissionais de saúde com acesso.
São muitas pessoas. Segundo o INE, exerciam em Portugal 46 131 médicos em 2024, e no ano seguinte as ordens contavam 87 843 enfermeiros, 17 301 farmacêuticos e 12 796 médicos dentistas profissionalmente ativos. A estes somam-se psicólogos, fisioterapeutas, técnicos e pessoal administrativo.
Na prática, quem abre o assistente para acelerar uma carta nem sempre é o médico. Pode ser a enfermeira que prepara a nota de transferência, o fisioterapeuta que resume uma avaliação, o psicólogo que organiza uma síntese, o secretário clínico que responde a um pedido de relatório para a seguradora. Cada uma destas profissões tem o seu código e a sua ordem; o RGPD é igual para todas.
Por isso, a decisão sobre o uso de IA não pode ficar ao critério de cada posto. Uma regra escrita, curta, diz a todos o mesmo, e há um modelo pensado para gabinetes que se adapta a uma clínica. O artigo 38.º do Código, aliás, põe essa tarefa nos médicos com cargos de direção, que devem exigir aos colaboradores, médicos e não médicos, a confidencialidade das informações clínicas.
O que a Ordem dos Médicos já disse sobre IA
A Ordem dos Médicos tem uma Comissão para a Inteligência Artificial e já tomou posição pública. Em maio de 2025, o bastonário Carlos Cortes disse à Lusa que a IA não pode substituir o julgamento clínico e que ferramentas como o ChatGPT não estão habilitadas a fazer diagnósticos. A comissão defendeu que a adoção da IA na medicina exige validação científica, explicabilidade, responsabilização e supervisão médica contínua.
O foco destas intervenções é o diagnóstico e a responsabilidade pelo ato médico. Sobre que informação do doente pode ser escrita num assistente generalista, a Ordem não tinha publicado nenhuma orientação no dia em que fechámos este texto. Até haver, vale o Código, que acabámos de ler.
Um caso de junho de 2026 na Trofa
Numa consulta de urologia no Trofa Saúde Hospital, a 2 de junho de 2026, um médico entregou a uma doente recomendações impressas diretamente do Gemini, segundo o SOL de 16 de julho. A Ordem considerou a prática «profundamente inábil» e o bastonário lembrou que toda a informação obtida por IA tem de ser validada pelo médico antes de chegar ao doente.
A notícia não diz que dados foram escritos na ferramenta, e não se deve presumir. Mas mostra onde a IA já está: no computador da consulta, aberta durante o atendimento, num assistente de uso geral. O que o Gemini faz a uma conversa, e em que contas, está explicado num guia só sobre o Gemini.
Até os serviços do Estado o assumem. O documento da SPMS sobre IA nas organizações de saúde, de novembro de 2025, declara na ficha técnica que usou o Copilot e o ChatGPT, «exclusivamente para efeitos de edição». É a fronteira certa: a ferramenta ajuda a escrever, e o conteúdo sensível fica de fora. O que muda com o Regulamento europeu da IA para quem a usa numa organização está resumido para as empresas.
O que tirar de um relatório médico antes de usar uma IA
Perguntar «que dados são de saúde» adianta pouco, porque num relatório quase todos são. A pergunta útil é que partes do texto apontam para esta pessoa, e de quais precisa a IA para fazer o trabalho. A tabela junta os campos que aparecem numa carta de referenciação típica.
| campo | porque sai | o que pôr no lugar |
|---|---|---|
| nome e apelidos | identifica diretamente | DOENTE |
| número de utente | dado de saúde, cons. 35 | nada |
| data de nascimento | identifica com a terra | a idade |
| rua, localidade, telemóvel e email | localizam e contactam | nada, ou a região |
| n.º de processo ou episódio | leva à ficha no hospital | nada |
| familiares e cuidador | dados de terceiros | FILHA, CUIDADOR |
| profissão e local de trabalho | identifica em meio pequeno | só se for clinicamente relevante |
Critério deste guia para textos clínicos; não é uma lista oficial.
Do que a IA precisa, de facto
Para uma carta de referenciação, a IA precisa do motivo, da história clínica relevante, da medicação, dos exames e da pergunta ao colega. Para um resumo de alta, precisa do internamento em si, não de quem esteve internado. Nada disto perde utilidade quando o nome passa a DOENTE e a data de nascimento passa a uma idade.
Há um caso em que o quadro clínico, sozinho, já identifica: a doença rara numa terra pequena, o acidente que saiu no jornal local, a figura pública. Aí a pergunta não é o que tirar, mas se o texto deve sair do consultório, e a resposta costuma ser não.
O contexto que reconhece sem nome
Para o considerando 26 do RGPD, conta qualquer meio que seja razoável esperar que alguém use para identificar uma pessoa. Uma mulher de 68 anos, reformada dos correios, com insuficiência cardíaca, residente numa aldeia de trezentas pessoas, não precisa de nome para ser reconhecida pela vizinha, pelo farmacêutico ou pela funcionária da junta.
Por isso a tabela manda tirar a terra e ponderar a profissão. Trocar o nome por um marcador é pseudonimização: quem guarda a correspondência consegue sempre voltar ao doente. O que se procura é que, do lado de quem recebe, ninguém consiga reconhecer a pessoa. Porque é que isso não chega para chamar anónimo ao texto explica-o o guia sobre o que o RGPD pede a quem pseudonimiza.
A mesma lógica, aplicada a recibos e declarações de clientes, está explicada a quem faz contabilidade, e a página para os escritórios de advogados mostra um requerimento tratado pela tecla.
Pagar a versão empresarial: o que o contrato resolve
Muitas clínicas perguntam se chega pagar a versão empresarial. À luz do RGPD, uma conta com contrato de subcontratação altera mesmo o estatuto do fornecedor: o artigo 28.º pede subcontratantes que deem garantias suficientes e um acordo escrito com um conteúdo mínimo, e o n.º 4 do artigo 29.º da Lei n.º 58/2019 alarga o dever de sigilo a quem presta serviços a quem trata dados de saúde.
Numa conta pessoal e gratuita, aberta no telemóvel entre duas consultas, nada disso existe. O texto fica entregue aos termos gerais do serviço, iguais para toda a gente, e a clínica não controla onde é guardado nem por quanto tempo. Como esses termos mudam de produto para produto, estão analisados em separado para o assistente da Anthropic e para os vários Copilot da Microsoft.
O contrato não levanta o segredo
O segredo médico é um dever de não revelar, e entre as escusas do artigo 32.º do Código não está nenhum acordo com uma empresa de software, por bom que seja. Mesmo numa conta empresarial, a necessidade de conhecer continua a mandar que só vá o indispensável.
Por isso trocar identificadores antes de colar não é um luxo. O artigo 32.º do RGPD refere a pseudonimização como uma das medidas de segurança possíveis, e o n.º 5 do artigo 4.º da Lei n.º 12/2005 quer a informação de saúde separada da restante informação pessoal. Tirar o nome do texto clínico antes de o enviar aplica o mesmo princípio a um único parágrafo.
O Nonimo numa clínica: o que muda e o que fica igual
Funciona em Mac e em Windows. Seleciona-se o parágrafo, carrega-se na tecla, e os identificadores dão lugar a etiquetas nesse computador da consulta, antes de o texto chegar a qualquer assistente. Pousando o cursor numa etiqueta, vê-se o valor que substituiu, e a ligação entre os dois fica guardada cifrada no mesmo computador.
Foi assim que a versão 0.2.8 tratou uma carta de referenciação inventada. Ficam aqui as linhas que mudaram:
ANTES
Envio para consulta de Cardiologia a Sra. D. Maria da Graça Fontoura Pestana,
n.º de utente 000000001, nascida a 14/03/1958, telemóvel 910 000 001,
com morada na Travessa do Outeiro Velho, n.º 7, em Santa Comba da Ribeira.
Vem acompanhada pela filha, Ana Pestana, enfermeira no centro de saúde
da terra, que é a cuidadora principal. Contacto da filha: ana.pestana@example.com.

DEPOIS (Nonimo 0.2.8)
Envio para consulta de Cardiologia a Sra. D. [PESSOA_1],
n.º de utente [REFERENCIA_1], nascida a [DATA_NASCIMENTO_1], telemóvel [TELEFONE_1],
com morada na Travessa [MORADA_1], em Santa Comba da Ribeira.
Vem acompanhada pela filha, [PESSOA_2], enfermeira no centro de saúde
da terra, que é a cuidadora principal. Contacto da filha: [E-MAIL_1].
O número de utente é feito de zeros, e as pessoas, a morada e o telemóvel foram inventados. As linhas foram partidas para caberem no ecrã.
O endereço eletrónico mudou sozinho; as outras seis trocas aparecem marcadas, com a razão ao lado, para quem escreve as confirmar ou desfazer. Ficaram no texto a aldeia, o antigo emprego e o número do processo clínico, que a tabela deste guia manda tirar: essa leitura continua a ser de quem escreve.
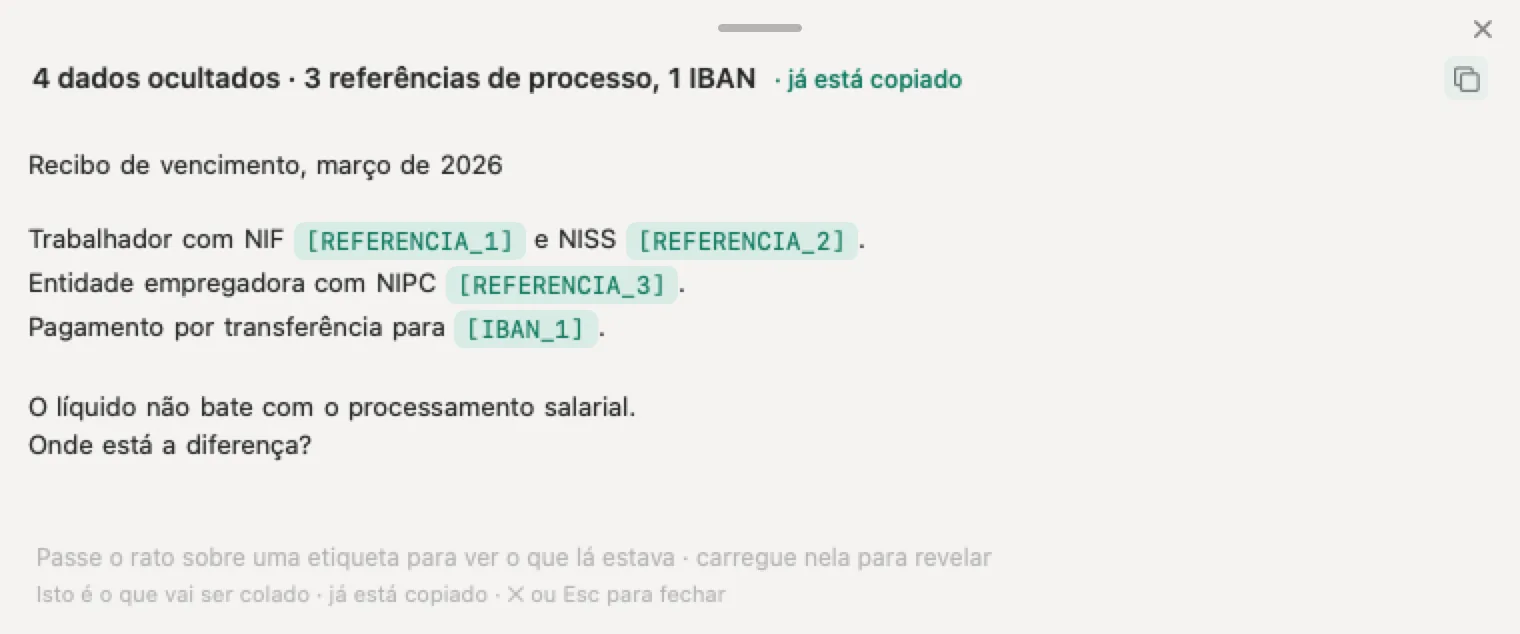
A imagem mostra um recibo, e não um relatório clínico, mas cada substituição aparece marcada da mesma maneira.
Uma clínica com vários computadores pode instalá-lo de uma só vez seguindo a página dedicada às organizações, e a licença explica o que cada modalidade inclui.
A regra da clínica, escrita antes do primeiro relatório
Enquanto não houver orientação da Ordem sobre a informação que pode entrar num assistente, cada clínica define a sua, e uma folha basta. Tem de dizer quem pode recorrer à IA, em que conta, e que informação fica sempre de fora.
- Escolha as ferramentas. Só assistentes aprovados pela direção clínica, e só com a conta da clínica, nunca a pessoal.
- Escreva com marcadores. DOENTE, FILHA, IDADE no lugar dos dados verdadeiros, desde o primeiro rascunho.
- Não carregue documentos. Nem relatórios digitalizados, nem análises em PDF, nem a vinheta do processo.
- Use a tecla como segunda verificação. E leia o que ficou, sobretudo a terra, a profissão e os números sem rótulo.
- Valide o que volta. O texto devolvido é um rascunho, e quem assina responde por ele.
O Regulamento europeu da IA também pede alguma coisa. O seu artigo 4.º, reescrito pelo Regulamento (UE) 2026/1744 e aplicável nessa versão desde o fim de julho de 2026, obriga quem usa sistemas de IA a adotar medidas para promover a literacia do seu pessoal, sem exigir um nível específico.
Uma folha como esta, lida por toda a equipa, é uma dessas medidas. Se um seguro ou um parceiro pedir por escrito como a clínica usa IA, há respostas preparadas para esse questionário.
O teste da vizinha
Antes de colar, um teste simples: se uma vizinha do doente lesse esta conversa, perceberia de quem se fala? Se a resposta for sim, a carta ainda transporta aquilo que o segredo médico guarda, e fica no consultório até ser revista.
E se, apesar de tudo, um texto com dados de um doente já seguiu para um assistente, vale a pena ver se a apólice de riscos cibernéticos da clínica cobre o incidente, com as exclusões que estes seguros costumam ter.
Fontes
Verificadas a 23 de setembro de 2026.
- Regulamento (UE) 2016/679, versão portuguesa, no EUR-Lex e na Procuradoria-Geral Regional de Lisboa. Artigo 4.º, 15), definição de dados relativos à saúde; artigo 9.º, n.os 1, 2, alínea h), 3 e 4; artigo 28.º; artigo 32.º, pseudonimização como medida de segurança; artigo 33.º, notificação em 72 horas; considerandos 26 e 35, este último com o número atribuído para fins de cuidados de saúde.
- Lei n.º 58/2019, de 8 de agosto, na Procuradoria-Geral Regional de Lisboa. Artigo 29.º, n.os 1, 3 e 4: necessidade de conhecer, proibição de divulgação posterior, quem fica obrigado a sigilo.
- CNPD, Deliberação 2019/494, de 3 de setembro de 2019. Lista das normas da Lei n.º 58/2019 que a CNPD desaplica; o artigo 29.º não consta.
- Lei n.º 12/2005, de 26 de janeiro, na redação da Lei n.º 26/2016, na Procuradoria-Geral Regional de Lisboa. Artigo 2.º, informação de saúde; artigo 3.º, n.º 1, propriedade da pessoa; artigo 4.º, separação da informação de saúde.
- Código Deontológico da Ordem dos Médicos, anexo ao Regulamento n.º 707/2016, de 21 de julho, na Procuradoria-Geral Regional de Lisboa. Artigos 30.º, 31.º, 32.º, 36.º, n.º 4, 38.º, 42.º e 48.º, n.º 3.
- Regulamento n.º 498/2020, de 26 de maio, no Diário da República. Altera os artigos 32.º e 68.º do Código Deontológico; no segredo médico, só acrescenta a alínea e) do artigo 32.º.
- Código Penal, artigo 195.º, violação de segredo: prisão até 1 ano ou multa até 240 dias.
- Lei n.º 7/2007, de 5 de fevereiro, cartão de cidadão, na Procuradoria-Geral Regional de Lisboa. Artigo 7.º, n.º 1, alínea m), o número de utente entre os elementos visíveis.
- ACSS, Regulamento do Registo Nacional de Utentes, março de 2025, ponto 2.2. O número nacional de utente é único, nacional e definitivo.
- SPMS, Especificações técnicas relativas aos softwares de prescrição de medicamentos e produtos de saúde, versão 3.3, de 2 de fevereiro de 2021, consultada a 26 de setembro de 2026. Anexo A, ponto 15.2: o número do utente impresso em código de barras na receita materializada, com nove algarismos.
- Visão, CNPD: Hospital do Barreiro multado em 400 mil euros por permitir acessos indevidos a processos clínicos, 19 de outubro de 2018. As 985 contas com perfil de médico, os 296 médicos, o alerta da Ordem e a violação da minimização.
- Renascença, Maior coima de proteção de dados em Portugal perdoada ao Hospital do Barreiro, devido à pandemia, 26 de maio de 2021.
- Observador, com a Lusa, Ordem dos Médicos alerta para riscos do uso de Inteligência Artificial na saúde, 15 de maio de 2025. Declarações do bastonário e da Comissão para a Inteligência Artificial.
- SOL, Médico entrega resposta gerada por Inteligência Artificial a paciente com problema renal, 16 de julho de 2026. O caso de 2 de junho e a posição da Ordem.
- SPMS, Inteligência Artificial nas Organizações de Saúde: Implementação Integrada, Segura e Ética, novembro de 2025. A nota da ficha técnica sobre o uso do Copilot e do ChatGPT.
- INE, Estatísticas do Pessoal de Saúde, 24 de julho de 2026. Médicos em exercício em 2024; enfermeiros, farmacêuticos e médicos dentistas ativos em 2025.
- Regulamento (UE) 2026/1744, de 8 de julho de 2026, publicado a 24 de julho, no Serviço das Publicações da UE. Nova redação do artigo 4.º do Regulamento (UE) 2024/1689, literacia no domínio da IA; entrada em vigor no terceiro dia após a publicação.
- Motor do Nonimo 0.2.8, medido no dia 23 de setembro de 2026 com etiquetas portuguesas. Fonte do antes e depois.
O Nonimo é o software que faz isto no seu próprio computador: oculta nomes de clientes e números de identificação antes de o texto chegar ao ChatGPT . Sem conta, e os dados dos seus clientes não saem do seu equipamento.
Perguntas frequentes
O que diz o RGPD na saúde sobre usar inteligência artificial?
O RGPD não proíbe a IA na saúde, mas trata a informação do doente como categoria especial: o artigo 9.º proíbe tratá-la, salvo exceções, e a da prestação de cuidados pede um profissional sujeito a sigilo. Em Portugal, o artigo 29.º da Lei n.º 58/2019 acrescenta-lhe o princípio da necessidade de conhecer. O Nonimo substitui os identificadores ainda no computador de quem escreve, sem os enviar a lado nenhum.
O número de utente é um dado de saúde?
É. O considerando 35 do RGPD inclui nos dados relativos à saúde qualquer número atribuído a uma pessoa para a identificar para fins de cuidados de saúde, e o número de utente do SNS serve precisamente para isso. Tirar o nome e deixar o número não chega. Na versão 0.2.8, o Nonimo trocou-o quando vinha depois de «n.º de utente», mas não depois de «SNS».
Um médico pode usar o ChatGPT para escrever um relatório?
Pode usá-lo para a redação, desde que o doente fique fora do texto. O artigo 30.º do Código Deontológico estende o segredo médico a tudo aquilo de que o médico toma conhecimento ao exercer, sem ressalva para programas de computador, e a Ordem dos Médicos exige que tudo o que vem de uma IA seja validado pelo médico. O Nonimo ajuda a tirar identificadores; a leitura final continua a ser clínica.
Que campos de um relatório médico se tiram antes de o mostrar a uma IA?
Saem o nome, o número de utente, a data de nascimento, a rua e a localidade, o telemóvel e o email, o número de processo, os nomes de familiares e cuidadores, e a profissão ou o local de trabalho quando apontam para alguém. O quadro clínico pode seguir, se o resto sair e a doença não for tão rara que identifique sozinha. O Nonimo troca parte destes campos; os restantes mudam-se à mão.
A Ordem dos Médicos tem orientações sobre o uso de IA?
Tem uma Comissão para a Inteligência Artificial e posições públicas sobre diagnóstico e responsabilidade: em maio de 2025, o bastonário afirmou que a IA não substitui o julgamento clínico. Sobre que informação do doente pode entrar num assistente generalista, não encontrámos orientação publicada no dia em que este guia foi fechado, 23 de setembro de 2026. Até haver, manda o Código Deontológico, e o Nonimo pode estar em cada computador da consulta.
Tirar o nome torna um relatório anónimo?
Quase nunca. Uma idade, uma aldeia pequena, uma profissão e uma doença pouco comum bastam muitas vezes para reconhecer alguém, e o considerando 26 do RGPD obriga a pesar qualquer meio que alguém possa razoavelmente usar para chegar à pessoa. O Nonimo troca identificadores e guarda a correspondência no computador de quem escreve: isso é pseudonimização, e para a clínica, que tem a chave, a informação continua a identificar o doente.
Pagar a versão empresarial do ChatGPT chega para cumprir?
Resolve uma parte. Pelo artigo 28.º do RGPD, o fornecedor passa a subcontratante, com garantias e contrato, e o artigo 29.º da Lei n.º 58/2019 estende o dever de sigilo aos prestadores de serviços de quem trata dados de saúde. Mas nenhuma das escusas do artigo 32.º do Código Deontológico é um contrato com um fornecedor. Com o Nonimo, sai menos informação, seja qual for a conta.
O Nonimo apanha tudo num relatório médico?
Não. Numa carta de referenciação que inventámos para o teste, a 0.2.8 substituiu o nome da doente, o número de utente, a data de nascimento, o telemóvel, a rua, o nome da filha e o email, e deixou a terra, a antiga profissão e o número do processo clínico. Com «Utente:» antes do nome, ou com o número depois de «SNS», não trocou. Quem relê o texto antes de o enviar tem sempre a última palavra.
Se um relatório com dados do doente já foi colado num assistente, é preciso avisar a CNPD?
Pode ser, e a avaliação é do responsável pelo tratamento. Se dados de saúde chegaram a um terceiro sem fundamento, o artigo 33.º do RGPD obriga a avisar a CNPD no prazo de 72 horas, salvo se for improvável que daí venha algum risco para os direitos das pessoas. Com dados de saúde, esse risco raramente é nulo. O Nonimo serve para que o incidente não chegue a acontecer.