Pseudonimização no RGPD: chega para colar dados numa IA?
· Atualizado a · Escrito e mantido por Joaquín Trapero, Nonimo
Não chega, se a pergunta for se o texto deixa de ser dado pessoal. A pseudonimização, tal como o RGPD a define, é trocar o nome, o NIF e o NISS por marcadores e guardar a correspondência noutro sítio: para quem guarda essa correspondência, o texto mantém-se dado pessoal, e o Regulamento aplica-se-lhe inteiro. Chega, isso sim, para reduzir muito o que sai do escritório, e é uma das medidas que o próprio RGPD nomeia.
A CNPD disse-o por escrito em janeiro de 2026, num parecer que nem sequer trata de inteligência artificial, e o Tribunal de Justiça da União Europeia afinou a regra em setembro de 2025. Este guia junta as duas peças e aplica-as a um caso concreto: o pedido de uma cliente que alguém quer colar no ChatGPT, no Claude ou no Copilot para adiantar uma conta de IRS.
Se procura só o vocabulário, a tabela da segunda secção resolve. O resto é para quem tem o documento aberto e precisa de decidir o que sai dele. O que cada assistente faz depois com o texto está noutros guias, sobre o ChatGPT e sobre o Copilot.
Pseudonimização no RGPD: o que diz o artigo 4.º, n.º 5
O artigo 4.º, n.º 5, do Regulamento define a pseudonimização como «o tratamento de dados pessoais de forma que deixem de poder ser atribuídos a um titular de dados específico sem recorrer a informações suplementares, desde que essas informações suplementares sejam mantidas separadamente e sujeitas a medidas técnicas e organizativas».
Leia a frase pela segunda metade, que é onde está a resposta. A ligação entre o marcador e a pessoa não desaparece: fica arrumada noutro lado, com cadeado. E quem guarda a chave desse cadeado é, quase sempre, quem pseudonimizou.
O considerando 26 remata sem deixar margem: os dados pseudonimizados que se consigam ligar a alguém com essas informações «deverão ser considerados informações sobre uma pessoa singular identificável». Continuam, portanto, sujeitos ao RGPD inteiro: fundamento de licitude, informação ao titular, contrato com quem os trata por si.
Os artigos que a referem, e nenhum como forma de sair do RGPD
Além da definição, o Regulamento nomeia-a em cinco artigos, sempre como boa prática dentro dele, e os quatro da tabela são os que mais pesam num gabinete. O considerando 28 explica porquê: a pseudonimização «pode reduzir os riscos» para os titulares e ajudar os responsáveis a cumprir as suas obrigações.
| artigo | para que a nomeia |
|---|---|
| 6.º, n.º 4, alínea e) | salvaguarda que ajuda a aceitar um tratamento posterior |
| 25.º, n.º 1 | medida de proteção desde a conceção, ao serviço da minimização |
| 32.º, n.º 1, alínea a) | medida de segurança, ao lado da cifragem |
| 89.º, n.º 1 | garantia no arquivo, na investigação e na estatística |
Fonte: Regulamento (UE) 2016/679, versão portuguesa.
O mesmo considerando 28 junta uma frase que convém ter presente: a introdução da pseudonimização no Regulamento «não se destina a excluir eventuais outras medidas». Pseudonimizar é uma medida entre várias, não a medida que dispensa as outras. É o mesmo ponto de partida dos critérios para escolher uma IA à luz do RGPD, vistos agora do lado do documento.
Anonimização e pseudonimização: a diferença que decide se o RGPD se aplica
Em português de escritório diz-se anonimizar para quase tudo: tapar, riscar, trocar, tirar. No Regulamento só uma dessas operações leva os dados para fora do seu âmbito, e é a mais difícil de conseguir.
| o que se fez | o que muda para si | |
|---|---|---|
| ocultar | tapou-se parte de um valor que continua guardado | nada, juridicamente: é uma forma de mostrar |
| pseudonimizar | trocou-se o identificador por um marcador e guardou-se a correspondência | o risco baixa e as obrigações ficam |
| anonimizar | a identificação deixou de ser razoavelmente possível | o RGPD deixa de se aplicar a esses dados |
Fonte: RGPD, artigo 4.º, n.º 5, e considerando 26.
É a última linha da tabela que interessa a quem quer sair do Regulamento, e o considerando 26 põe-lhe a fasquia alta. Para saber se alguém é identificável, contam todos os meios «suscetíveis de ser razoavelmente utilizados», e contam «quer pelo responsável pelo tratamento quer por outra pessoa». Custos, tempo, tecnologia disponível: tudo entra na conta.
Anonimizar também é tratar dados
Há um pormenor que surpreende quase toda a gente: até o ato de anonimizar precisa de fundamento. O Comité Europeu, que junta as autoridades de proteção de dados da União, escreve-o no n.º 38 das diretrizes sobre anonimização: os princípios aplicam-se às operações feitas para obter informação anónima, e a anonimização tem de ter fundamento no artigo 6.º do RGPD.
Para um gabinete, a consequência é prática. Limpar um documento para o colar numa IA não é um gesto neutro que acontece antes do Regulamento. Já está dentro dele, como está a gestão de todo o ficheiro de clientes que as regras internas de uso de IA de um gabinete devem cobrir.
A CNPD já escreveu que tirar a identificação direta não anonimiza
A frase mais útil sobre este tema em Portugal está num sítio onde ninguém a iria procurar. No Parecer/2026/6, sobre a regulamentação da mobilidade elétrica da ERSE, aprovado na reunião de 27 de janeiro de 2026, a CNPD escreveu no n.º 20: «a exclusão de identificação direta não equivale a anonimização, permanecendo frequentemente os dados como dados pessoais pseudonimizados, na aceção do artigo 4.º, n.º 5, do RGPD».
O parecer fala de carregamentos de carros elétricos, não de assistentes de escrita. Mas o raciocínio é geral e é o do regulador português, escrito este ano. Quem tira o nome e o NIF de um texto e o descreve como anónimo está a dizer o contrário do que a CNPD disse.
E a CNPD pede pseudonimização reversível
No mesmo parecer, n.º 22, a CNPD recomenda que se assegurem «mecanismos de pseudonimização reversível e controlo de acessos». Longe de a ver como defeito, o regulador vê na reversibilidade a forma certa de trabalhar quando os dados têm de voltar a ser ligados à pessoa, desde que a chave esteja guardada e o acesso a ela controlado.
Três anos antes, na Diretriz/2023/1, aprovada a 10 de janeiro de 2023, a CNPD já incluía os «métodos de pseudonimização e anonimização dos dados» entre as medidas a considerar no desenvolvimento e nos testes de software. Nenhum dos dois documentos fala de inteligência artificial. O princípio aplica-se sem adaptação a quem cola um texto num assistente, e é também o que um cliente exigente pergunta no questionário de segurança que manda ao gabinete.
A lei portuguesa já usava as duas palavras
Na Lei n.º 58/2019, a lei portuguesa de execução do RGPD, aparecem em dois sítios, e sempre com pesos diferentes. O artigo 21.º, n.º 4, manda destruir ou anonimizar os dados quando cessa a finalidade que motivou o tratamento. Aí só a anonimização serve, porque o que se pretende é que os dados saiam do Regulamento.
O artigo 31.º, sobre arquivo, investigação e estatística, põe-nas lado a lado: o tratamento deve incluir «a anonimização ou a pseudonimização» sempre que os fins possam ser atingidos por uma destas vias. O n.º 5 exige, para a estatística, a impossibilidade de reidentificação logo que concluída a operação. Nenhum dos dois artigos trata de colar textos numa IA; para isso vale o regime geral do Regulamento.
Pesquisar «anonimização e pseudonimização» em português dá a lei brasileira
Quem procura o tema em português encontra, sobretudo, o Brasil. Medimos a 23 de setembro de 2026 a primeira página do Google em Portugal para três pesquisas. Em «diferença entre anonimização e pseudonimização», cinco dos dez resultados eram páginas brasileiras ou em português do Brasil. Em «anonimização e pseudonimização» eram três. Em «pseudonimização rgpd», uma.
O problema vai além do sotaque: trata-se de outra lei, com outra arquitetura, e quem copia uma definição de uma página brasileira para uma política interna portuguesa copia também a lei errada. As próprias sugestões do Google em Portugal propõem «pseudonimização lgpd» ao lado de «pseudonimização rgpd».
A LGPD define a pseudonimização dentro de um artigo sobre saúde pública
Na Lei Geral de Proteção de Dados brasileira, a definição de pseudonimização está no § 4.º do artigo 13.º, e começa com «para os efeitos deste artigo». O artigo 13.º trata do acesso de órgãos de pesquisa a bases de dados em estudos de saúde pública. No RGPD, a definição é geral e está no artigo 4.º, entre os conceitos que valem para todo o Regulamento.
A medida da reversão também é outra. O artigo 12.º da LGPD diz que os dados anonimizados deixam de ser pessoais salvo quando a anonimização é revertida «utilizando exclusivamente meios próprios» ou quando, «com esforços razoáveis», puder ser revertida. O considerando 26 do RGPD manda contar os meios razoáveis de qualquer pessoa, não só os de quem anonimizou.
| no Brasil (LGPD) | em Portugal (RGPD e Lei n.º 58/2019) |
|---|---|
| controlador | responsável pelo tratamento |
| operador | subcontratante |
| ANPD | CNPD |
| dado anonimizado, artigo 5.º, III | informação anónima, considerando 26 |
| pseudonimização, artigo 13.º, § 4.º | pseudonimização, artigo 4.º, n.º 5 |
Fontes: Lei n.º 13.709/2018 (LGPD) e Regulamento (UE) 2016/679.
Quando uma resposta lhe falar de controlador, de operador ou da ANPD, está a ler a lei de outro país. Para as obrigações de um gabinete português, a referência é a CNPD, como no guia sobre quando avisar a CNPD depois de colar dados numa IA.
Dados pseudonimizados são dados pessoais? Para quem tem a chave, sempre
O caso que mudou a discussão na Europa chegou ao Tribunal de Justiça por causa de um banco espanhol. Na resolução do Banco Popular Español, o Conselho Único de Resolução recolheu comentários de acionistas e credores, atribuiu a cada um um código alfanumérico e enviou-os à Deloitte, que fazia uma avaliação independente, sem a identidade dos autores. A Deloitte não tinha acesso à base de dados que permitia saber quem era quem.
A Autoridade Europeia para a Proteção de Dados, que é o regulador das instituições da União e não a AEPD espanhola, considerou que os comentários continuavam a ser dados pessoais também para a Deloitte. O Tribunal decidiu o recurso a 4 de setembro de 2025 (processo C-413/23 P). No n.º 52 lembra que o conceito de dados pessoais do regulamento das instituições da União se interpreta como o do artigo 4.º, n.º 1, do RGPD.
O que o acórdão diz a quem pseudonimizou
Está no n.º 76, e é curta. Como é normalmente o caso de quem procedeu à pseudonimização, o Conselho dispunha das informações suplementares, pelo que, para ele, os comentários mantinham, «apesar da pseudonimização, o seu caráter pessoal».
Traduzido para o seu posto de trabalho: se trocou os nomes por marcadores, ou se o programa que usa o fez por si, e a correspondência ficou do seu lado, o texto é dado pessoal para si. O acórdão não muda uma vírgula às suas obrigações.
O que muda, e só para quem recebe
No n.º 86, o Tribunal afirma que os dados pseudonimizados não devem ser considerados, em todo o caso e para qualquer pessoa, dados pessoais. É a metade que se cita. A outra está no n.º 77 e é mais exigente: para o destinatário deixar de ter dados pessoais, é preciso que não consiga levantar as medidas e que estas o impeçam de identificar a pessoa também por outros meios, «como um cruzamento com outros elementos».
O n.º 85 diz o contrário para o caso em que isso falha. Se não se puder excluir que um terceiro consiga razoavelmente atribuir os dados à pessoa, cruzando-os com o que tem, a pessoa deve ser considerada identificável. E o n.º 100 lembra que a perspetiva relevante depende das circunstâncias de cada caso.
A leitura que circulou em Portugal
A 25 de setembro de 2025, os Serviços Partilhados do Ministério da Saúde publicaram uma nota com um título animador: dados pseudonimizados podem não ser considerados dados pessoais. A nota é correta e termina a dizer que o acórdão pode acelerar o desenvolvimento de tecnologias como o treino de modelos de IA. É a mesma leitura que entrou nas diretrizes europeias de julho, resumidas nos critérios de escolha de uma IA.
Para quem está do lado de quem envia, a mesma nota diz o essencial numa frase que passa despercebida: quem recolhe e pseudonimiza mantém-se vinculado ao dever de informar os titulares, ainda que o destinatário não consiga reidentificar. É o n.º 111 do acórdão. O otimismo é para o destinatário; para o gabinete, nada mudou.
Um pedido de cliente antes e depois de pseudonimizar
Um exemplo vale mais do que os números de artigo. O pedido abaixo foi inventado para este guia: o NIF 000 000 001 falha a conta do dígito de controlo e o NISS é uma fila de zeros. É o género de parágrafo que um contabilista certificado cola numa IA para pedir um primeiro esboço de conta; daí o exemplo ser fiscal e não jurídico.
Antes, tal como foi escrito:
A Sra. Maria Custódia Pardelhas, enfermeira no hospital de Mirandela, reformou-se em fevereiro de 2026. NIF 000 000 001. NISS 00000000001. Vendeu a casa de Macedo de Cavaleiros por 184 500 € e quer saber quanto vai pagar de IRS. Contacto: custodia.pardelhas@example.com.
Depois da tecla, saída do motor do Nonimo 0.2.8, medida a 23 de setembro de 2026, com as etiquetas em português:
A Sra. [PESSOA_1], enfermeira no hospital de Mirandela, reformou-se em fevereiro de 2026. NIF [REFERENCIA_1]. NISS [REFERENCIA_2]. Vendeu a casa de Macedo de Cavaleiros por 184 500 € e quer saber quanto vai pagar de IRS. Contacto: [E-MAIL_1].
Saíram quatro dados. O endereço de correio foi trocado sem perguntar, porque a forma de um endereço de correio não engana. O nome, o NIF e o NISS foram trocados à vista, para que confirme cada um: o nome porque vem a seguir a «Sra.», os dois números porque vêm a seguir à palavra que os anuncia. Três trocas para confirmar e uma silenciosa.
| pormenor | no texto depois da tecla | trocado? | ainda aponta para a pessoa? |
|---|---|---|---|
| nome | [PESSOA_1] | sim, à vista | não |
| NIF e NISS | [REFERENCIA_1] e [REFERENCIA_2] | sim, à vista | não |
| correio eletrónico | [E-MAIL_1] | sim, sem perguntar | não |
| profissão e sítio onde trabalhava | enfermeira no hospital de Mirandela | não | juntos, sim |
| mês em que se reformou | fevereiro de 2026 | não | juntos, sim |
| terra da casa | Macedo de Cavaleiros | não | juntos, sim |
| preço da venda | 184 500 € | não | juntos, sim |
Fonte: o pedido inventado deste guia, antes e depois do motor do Nonimo 0.2.8, medido a 23 de setembro de 2026 com as etiquetas em português.
O que continua a apontar para a pessoa
Leia agora a segunda versão como a leria alguém de Mirandela. Ficaram cinco pormenores: a profissão, o sítio onde trabalhava, o mês em que se reformou, a terra da casa e o preço da venda. Nenhum deles é um identificador. Juntos, e numa terra pequena, chegam para dizer de quem se fala.
É isto que a CNPD quis dizer com «frequentemente». O texto depois da tecla é, para si, que tem a correspondência, informação sobre uma pessoa identificável, e muito provavelmente também para quem o recebe, porque o cruzamento de que fala o n.º 77 está ao alcance de qualquer vizinho. E quando o que fica é uma quota sindical ou uma baixa, a categoria especial continua no texto, com o nome ou sem ele.
O que a IA precisa, e o que não precisa
Para a pergunta fiscal, o assistente precisa do valor da venda, do ano e pouco mais. Não precisa de saber que a cliente era enfermeira, nem onde trabalhava, nem em que terra ficava a casa. A frase «uma contribuinte reformada vendeu em 2026 um imóvel por 184 500 €» serve a mesma pergunta e diz muito menos sobre quem é.
Repare no que não se pode tirar: o valor exato. É o dado de que a conta depende. É por isso que a pseudonimização, e não a anonimização, é o que se consegue quase sempre num texto de trabalho: deixa passar o que a tarefa precisa. A escolha entre o que fica e o que sai é o princípio da minimização do artigo 5.º, aplicado a um parágrafo.
Os três critérios do Comité Europeu, aplicados ao mesmo texto
O Comité Europeu, o CEPD, tem hoje duas diretrizes sobre isto, e nenhuma é versão final. Convém dizê-lo antes de as citar, como já avisava o guia dos critérios de escolha de uma IA: um documento em consulta é uma orientação, não um texto fechado.
As de pseudonimização, as Guidelines 01/2025, foram adotadas a 16 de janeiro de 2025 e os comentários fecharam em meados de março desse ano; hoje, 23 de setembro de 2026, o texto publicado é ainda o que foi submetido a comentários.
Nelas, o Comité diz duas coisas que ajudam a perceber até onde chega a pseudonimização. O RGPD não impõe um dever geral de pseudonimizar. E a pseudonimização, sozinha, normalmente não bastará como medida de proteção desde a conceção nem como medida de segurança. Serve dentro de um conjunto.
As diretrizes de anonimização, ainda em consulta
As de anonimização, as Guidelines 02/2026, foram adotadas a 7 de julho de 2026 com comentários abertos até ao último dia de outubro de 2026. Citam o acórdão C-413/23 P: a anonimidade avalia-se da perspetiva de cada entidade relevante, e um texto pode ser anónimo para uns e não para outros. Propõem três critérios: se os três forem cumpridos, os dados podem considerar-se anónimos; se um falhar, a análise tem de continuar.
| critério | a pergunta | no texto do exemplo, depois da tecla |
|---|---|---|
| sem isolamento de registos | dá para distinguir uma pessoa das outras? | sim: uma enfermeira, um hospital, um mês |
| sem ligação | cruza com outra fonte? | sim: a terra e o preço da casa |
| sem inferência | deduz-se algo novo sobre ela? | sim: rendimentos e situação fiscal |
Fonte: CEPD, Guidelines 02/2026 on Anonymisation, versão 1.0, em consulta.
O terceiro critério tem uma frase que toca diretamente neste guia. No n.º 82, o Comité admite que se podem obter inferências interrogando um modelo de IA com informação adicional. Um assistente é, justamente, uma máquina de cruzar o que recebe com o que já sabe, e é mais uma razão para não lhe dar o contexto de que a pergunta não precisa.
O que cada fornecedor guarda, e durante quanto tempo, está nos guias sobre o Gemini e os outros assistentes.
Como pseudonimizar um texto de cliente para uma IA, em cinco passos
Não é preciso esperar pela versão final das diretrizes para fazer bem. O essencial cabe em cinco passos, pela ordem em que se fazem, e o mais importante é o primeiro.
- Decida o que a IA precisa de saber. Escreva a pergunta antes de escolher o texto. Tudo o que não serve a pergunta é candidato a sair, e sair é melhor do que trocar.
- Troque os identificadores diretos. Nome, NIF, NISS, cartão de cidadão, IBAN, correio eletrónico, telefone e número de processo. É a parte mecânica, e é a que uma ferramenta faz melhor do que uma pessoa com pressa.
- Generalize o contexto que não serve a pergunta. A terra passa a região, a profissão a «trabalhadora por conta de outrem», a data exata a ano. É a parte que nenhuma ferramenta faz por si.
- Guarde a correspondência fora da conversa. O artigo 4.º, n.º 5, exige que as informações suplementares fiquem separadas e protegidas. Uma lista de nomes e códigos no mesmo documento que se cola não é pseudonimização.
- Releia como quem conhece a pessoa. Se um colega da mesma terra, ou um familiar, a reconheceria no que ficou, o texto continua a identificar. Volte ao passo três.
A conta em que se cola também pesa, e não é um pormenor. Um texto bem pseudonimizado numa conta pessoal gratuita continua a ser tratado nos termos dessa conta. O que muda de uma versão para outra está explicado nos guias sobre o Gemini e sobre o Claude.
O segredo profissional não pergunta se o dado é pessoal
Para um advogado ou um contabilista certificado, o RGPD é metade da resposta. A outra metade é o dever de segredo, e esse dever não depende de o dado ser pessoal. Protege os factos do cliente. No cartório é igual: o sigilo profissional do notário apanha até a minuta antes da escritura.
Para os advogados, é o artigo 92.º do seu Estatuto, aprovado pela Lei n.º 145/2015: o segredo cobre o que se soube por causa da profissão e chega aos documentos ligados a esses factos, mesmo só indiretamente. Para os contabilistas certificados, é a alínea d) do n.º 1 do artigo 72.º do respetivo Estatuto, que manda guardar sigilo sobre factos e documentos de que se tome conhecimento no trabalho.
Um texto pseudonimizado ainda pode revelar o assunto
Pode passar no teste do RGPD para quem o recebe e continuar a revelar o assunto de um cliente: uma venda, uma doença, um litígio. Para o segredo, marcadores no lugar do nome não bastam; é preciso não revelar o que a tarefa não pede. Quando o assunto é uma doença, ao RGPD soma-se ainda o segredo médico, que cobre o relatório inteiro.
O detalhe, campo a campo, está nos guias para advogados e para contabilistas certificados. Nas autarquias, onde o segredo tem outro nome e o mesmo peso, há um guia para os serviços municipais.
O papel do Nonimo, e os seus limites
O Nonimo é uma aplicação para Mac e para Windows que troca os identificadores de um texto por marcadores antes de o colar. Seleciona-se o texto, carrega-se numa tecla, e a deteção corre no próprio computador. Nenhuma palavra do texto selecionado viaja para um servidor nosso: uma vez por dia sai apenas uma contagem de utilização.
A correspondência entre cada marcador e o original fica guardada cifrada nesse computador. Passando o rato sobre uma etiqueta vê-se o que lá estava, e carregando nela o original volta. É exatamente a definição do artigo 4.º, n.º 5: por isso o que o Nonimo faz é pseudonimização, e o texto que produz é, para si, dado pessoal.
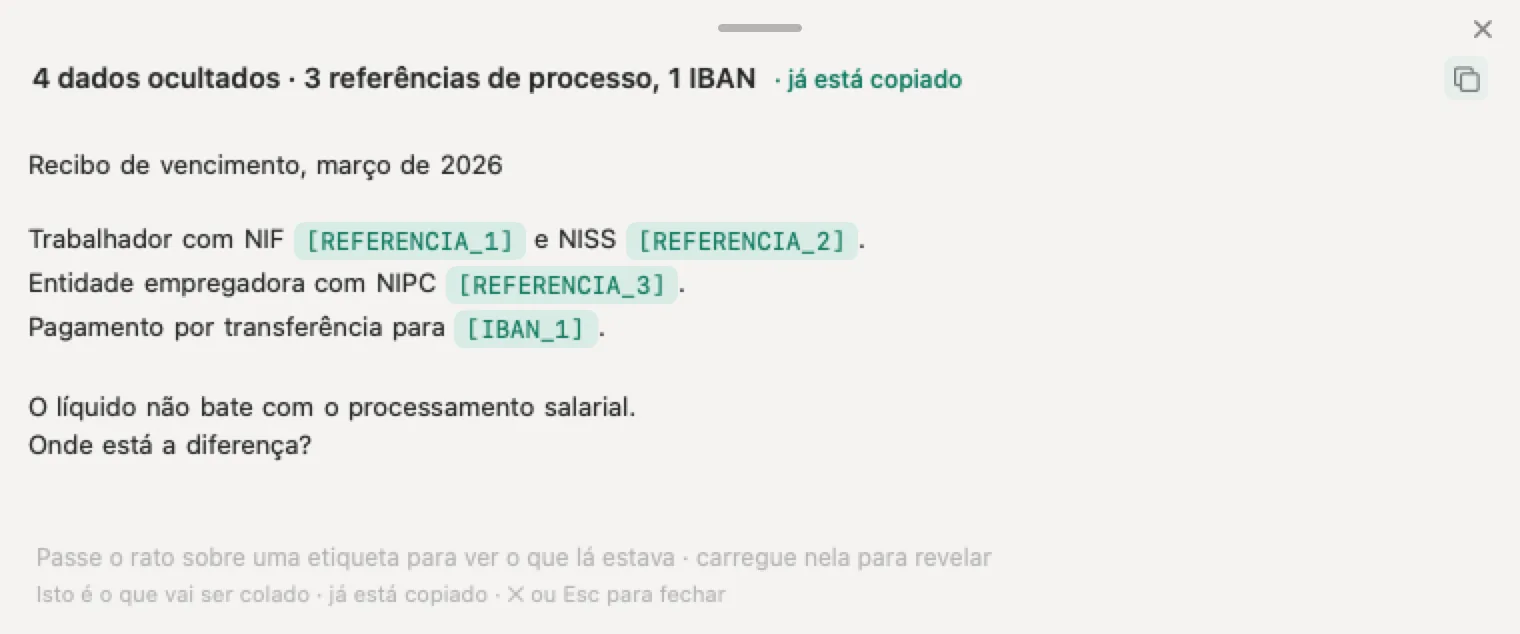
Um endereço de correio, ou um IBAN cujos dígitos de verificação batem certo, é trocado de imediato, porque a forma basta. Um NIF, um NISS ou um número de processo são trocados na mesma, mas ficam à vista, e é o profissional quem confirma. O mesmo critério está nas páginas para contabilistas certificados e para advogados.
O que não faz é generalizar o contexto: a profissão, a terra e o preço do exemplo ficaram, e ficariam sempre. Esse é o terceiro passo da lista anterior, e continua a ser seu.
As condições de cada licença estão na página da licença. Para instalar em cada posto de uma organização, com quem decide a compra do outro lado, a página é a das organizações.
A pergunta a fazer antes de colar
Mais do que «tirei o suficiente?», a pergunta do Regulamento e da CNPD, que se responde no tempo de reler o parágrafo, é esta: alguém que conheça esta pessoa, com os meios que razoavelmente tem, reconhecê-la-ia no que ficou? Se a resposta for sim, ou provavelmente, o texto é pseudonimizado e o RGPD aplica-se-lhe.
Isso também não justifica colar o documento inteiro. O RGPD nomeia a pseudonimização como medida, a CNPD recomenda-a reversível e com acessos controlados, e tirar o que não é preciso é o que qualquer regulador espera de quem trata dados de clientes. Justifica, isso sim, descrever com rigor o que se fez, porque a palavra que ficar escrita é aquela por que se responde.
Duas peças tornam essa palavra sólida. Uma política escrita sobre o que pode entrar em cada ferramenta, como a do modelo para gabinetes. E uma resposta honesta à seguradora antes da renovação, com o que o guia sobre o seguro de riscos cibernéticos explica.
Fontes
Verificadas a 23 de setembro de 2026.
- Regulamento (UE) 2016/679, Regulamento Geral sobre a Proteção de Dados, versão portuguesa, EUR-Lex. Artigo 4.º, n.º 5, com a definição citada; considerando 26, sobre a informação sobre uma pessoa identificável, os meios razoavelmente utilizados e as informações anónimas; considerando 28, sobre a redução de riscos e as outras medidas; artigos 6.º, n.º 4, alínea e), 25.º, n.º 1, 32.º, n.º 1, alínea a), e 89.º, n.º 1.
- CNPD, Parecer/2026/6 (processo PAR/2025/85), sobre a regulamentação da mobilidade elétrica da ERSE, aprovado na reunião de 27 de janeiro de 2026. N.º 20, a frase citada sobre a exclusão de identificação direta; n.º 22, os mecanismos de pseudonimização reversível e controlo de acessos.
- CNPD, Diretriz/2023/1, sobre medidas organizativas e de segurança, aprovada a 10 de janeiro de 2023. Os métodos de pseudonimização e anonimização entre as medidas a considerar no desenvolvimento e nos testes.
- Lei n.º 58/2019, de 8 de agosto, Diário da República. Artigo 21.º, n.º 4, destruição ou anonimização quando cessa a finalidade; artigo 31.º, n.os 1 e 5, anonimização ou pseudonimização no arquivo, na investigação e na estatística.
- Tribunal de Justiça da União Europeia, acórdão de 4 de setembro de 2025, processo C-413/23 P, AEPD contra CUR, Primeira Secção, versão portuguesa, EUR-Lex. N.os 52, 76, 77, 85, 86, 100 e 111, pela ordem em que são citados neste guia.
- Comité Europeu para a Proteção de Dados, Guidelines 01/2025 on Pseudonymisation, adotadas a 16 de janeiro de 2025, consulta de 17 de janeiro a 14 de março de 2025, versão para consulta pública. Resumo executivo: ausência de dever geral de pseudonimizar e insuficiência da pseudonimização sozinha.
- Comité Europeu para a Proteção de Dados, Guidelines 02/2026 on Anonymisation, versão 1.0, adotadas a 7 de julho de 2026, consulta até 30 de outubro de 2026. Resumo executivo, com a avaliação por entidade e os três critérios; n.º 38, a anonimização precisa de fundamento; n.º 82, inferências obtidas interrogando modelos de IA.
- Serviços Partilhados do Ministério da Saúde, RGPD: dados pseudonimizados podem não ser considerados dados pessoais, 25 de setembro de 2025. A leitura do acórdão e o dever de informar que se mantém.
- Lei n.º 13.709/2018, Lei Geral de Proteção de Dados Pessoais do Brasil, Planalto. Artigo 5.º, III e XI; artigo 12.º, com os meios próprios e os esforços razoáveis; artigo 13.º, caput e § 4.º.
- Lei n.º 145/2015, Estatuto da Ordem dos Advogados, Diário da República. Artigo 92.º, n.os 1 e 3.
- Estatuto da Ordem dos Contabilistas Certificados, aprovado pela Lei n.º 139/2015, texto consolidado no Diário da República. Artigo 72.º, n.º 1, alínea d).
- Primeira página do Google em Portugal para as três pesquisas da figura, lida através do Startpage com a região Portugal a 23 de setembro de 2026. Contagem de páginas com domínio brasileiro ou em português do Brasil entre os dez primeiros resultados.
- Motor do Nonimo 0.2.8, medido a 23 de setembro de 2026 com etiquetas em português sobre o pedido inventado deste guia. Fonte do antes e depois e das quatro trocas.
O Nonimo é o software que faz isto no seu próprio computador: oculta nomes de clientes e números de identificação antes de o texto chegar ao ChatGPT . Sem conta, e os dados dos seus clientes não saem do seu equipamento.
Perguntas frequentes
O que é a pseudonimização no RGPD?
A pseudonimização no RGPD é trocar o que identifica uma pessoa por um marcador e guardar a correspondência à parte, com medidas que impeçam juntá-las. Está definida no artigo 4.º, n.º 5, e o considerando 26 acrescenta que esses dados continuam a ser informação sobre uma pessoa identificável. O Nonimo faz esta troca no seu computador antes de o texto seguir para a IA, e a correspondência fica lá.
Dados pseudonimizados são dados pessoais?
Para quem guarda a correspondência, sempre. O Tribunal de Justiça disse-o no n.º 76 do acórdão C-413/23 P, proferido em setembro de 2025: quem pseudonimizou dispõe normalmente das informações suplementares, e por isso os dados mantêm para ele o caráter pessoal. Para quem recebe só os marcadores pode ser diferente. Com o Nonimo, quem tem a chave é o próprio profissional.
Qual é a diferença entre anonimização e pseudonimização?
A reversibilidade e o destino. Pseudonimizar deixa uma forma de voltar atrás e mantém os dados dentro do RGPD; anonimizar torna a identificação não razoavelmente possível e, segundo o considerando 26, tira-os do Regulamento. As diretrizes europeias de 2026 medem a anonimização com três critérios. O Nonimo pseudonimiza, e diz isso mesmo, porque a correspondência fica guardada no seu computador.
Tirar o nome e o NIF de um documento torna-o anónimo?
Normalmente, não. A CNPD escreveu no Parecer/2026/6, aprovado a 27 de janeiro de 2026, que a exclusão de identificação direta não equivale a anonimização e que os dados ficam frequentemente pseudonimizados. O que identifica é muitas vezes o contexto: profissão, terra, data, valor. O Nonimo troca os identificadores, mas o contexto fica, e é o profissional que o generaliza.
A pseudonimização é obrigatória no RGPD?
Não em geral. O Regulamento nomeia-a como medida adequada, nos artigos 25.º, n.º 1, e 32.º, n.º 1, alínea a), e o Comité Europeu lembra nas diretrizes 01/2025 que não há um dever geral de a usar. Pode tornar-se necessária para cumprir a minimização ou a segurança. O Nonimo é uma forma de a aplicar no posto de trabalho, com uma tecla.
Posso colocar dados pessoais no ChatGPT se os pseudonimizar primeiro?
Pode reduzir muito o risco, mas não fica fora do RGPD. O texto mantém-se, para si, dado pessoal, e continua a precisar de fundamento para o tratamento e de um fornecedor com contrato adequado. O acórdão C-413/23 P só admite que não seja pessoal para quem recebe sob duas condições. O Nonimo tira os identificadores antes de colar e deixa o envio consigo.
O acórdão C-413/23 P torna anónimo o que chega à IA?
Não automaticamente. No n.º 77, o Tribunal exige que o destinatário não consiga levantar as medidas e que estas o impeçam de identificar a pessoa também por cruzamento com outros elementos. Um texto que conserva a profissão, a terra e a data dificilmente passa a segunda condição. Por isso o Nonimo mostra o que trocou e deixa o resto à sua leitura.
Porque é que as pesquisas em português falam da LGPD?
Porque boa parte das páginas em português sobre o tema são brasileiras. Numa pesquisa medida a 23 de setembro de 2026, cinco dos dez primeiros resultados sobre a diferença entre os dois conceitos eram do Brasil. A LGPD define a pseudonimização dentro de um artigo sobre saúde pública. Este guia, e o Nonimo em Portugal, seguem o RGPD, a Lei n.º 58/2019 e a CNPD.
O Nonimo torna os documentos anónimos?
Não, e seria falso dizê-lo. O Nonimo troca identificadores por marcadores e guarda a correspondência cifrada no seu computador, e basta carregar numa etiqueta para ver o original: é pseudonimização na aceção do artigo 4.º, n.º 5, do RGPD. Para si, o texto mantém-se dado pessoal. O que diminui é o que sai do escritório.